

Prerequisitos
Antes de iniciar sesión, se debe contar con los siguientes datos:- Identificador único de la empresa (UUID) asignado por SEDI-ERP
- Usuario registrado en el portal con contraseña asignada
Iniciar sesión
Request URL: https://portal.sedierp.com/API/api/Accesos/LoginTipo: POST
Content Type: application/json
int
required
Código del tipo de documento de identificación del usuario. Se obtiene del servicio de tipos de documentos.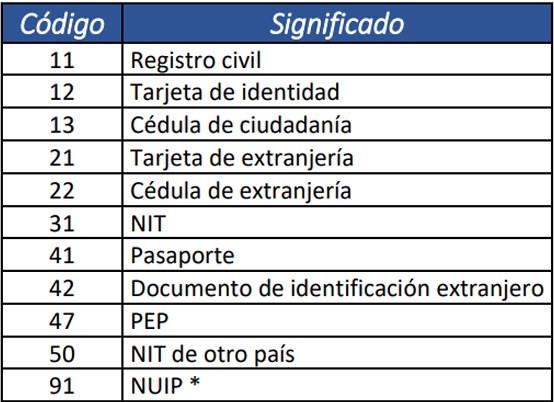
string
required
Número de documento de identificación del usuario.
string
required
Contraseña del usuario.
GUID
required
Identificador único de la empresa.
Validaciones
El servicio realiza las siguientes validaciones antes de iniciar la sesión. Si alguna no se cumple, no se inicia la sesión y se retorna HTTP 401.TipoDocumentoID,Documento,ContrasenayUUIDson obligatorios.- El tipo y número de documento deben corresponder a un usuario de la empresa.
- El usuario debe tener una contraseña asignada (los usuarios nuevos deben crear su cuenta primero).
- La contraseña debe ser correcta. Cada intento con contraseña incorrecta suma un intento fallido al usuario.
- El usuario no debe superar 3 intentos fallidos. Si los supera, debe recuperar su contraseña con el servicio de envío de correo de recuperación.
Por seguridad, el servicio responde siempre el mismo mensaje “Usuario o contraseña incorrectos” sin importar cuál validación falló.
Respuesta
string
Token de acceso (JWT) que se debe enviar en el encabezado “Authorization” de los demás servicios del portal, con el formato
Bearer <AccessToken>.datetime
Fecha y hora de vencimiento del AccessToken, en hora UTC. Por defecto el token tiene una vigencia de 12 horas.
string
URL de acceso directo al portal de clientes con la sesión iniciada.
Cada inicio de sesión genera un nuevo token interno para el usuario. Al iniciar sesión de nuevo (en otro navegador o dispositivo), los AccessToken emitidos antes para ese usuario dejan de ser válidos en los servicios que validan la sesión, como el de datos del cliente.